C2PA Content Credentials Prüfer
Prüfen Sie, ob ein Bild eine signierte Herkunftsaufzeichnung trägt, und lesen Sie das Ergebnis, ohne es zu mehr zu machen, als es sagt.
Stellen Sie sich vor, eine Nachrichtenredaktion erhält ein Bild von einem freien Mitarbeiter, oder ein Designer sendet ein fertiges Asset und sagt, es sei aus einem vertrauenswürdigen Tool exportiert. Ein gewöhnliches Metadatenfeld könnte helfen, aber eine signierte Herkunftsaufzeichnung ist stärker. DieserC2PA-Checker sucht nach Content Credentials, die an die Datei angehängt sind, und zeigt, was aus der von Ihnen gewählten Kopie gelesen werden kann.
Die Prüfung ist lokal. Ihr Bild wird im Browser inspiziert, nicht zur Überprüfung durch uns hochgeladen. Das macht die Seite nützlich für die erste Prüfung, sensible Entwürfe und einfache Sichtung, bevor Sie entscheiden, ob Sie den Absender um das Original bitten.
Betrachten Sie es als Herkunftsleser, nicht als Lügendetektor. Es ist besonders hilfreich, wenn Sie eine Datei mit einem angehängten Bon von einer Datei trennen müssen, die nur verdächtig aussieht.
Check the file’s Content Credentials
We’ll read the attached record and run basic signature and integrity checks in this browser.
Choose the earliest, least-compressed copy you have.
Was Content Credentials sind.
Content Credentials sind ein signiertes Manifest, das mit einer Mediendatei mitreisen kann. Einfach ausgedrückt sind es einen Kassenbon. Der Bon kann beschreiben, wer ihn ausgestellt hat, welches Tool das Asset erstellt oder bearbeitet hat, und ob die Datei noch mit der angehängten Aufzeichnung übereinstimmt. Das wichtige Wort ist „kann“, weil Anmeldedaten freiwillig sind und von dem Tool, den Exporteinstellungen und der späteren Handhabung abhängen.
Ein gültiges Credential kann bedeutsam sein. Es kann zeigen, dass ein teilnehmendes Tool eine Herkunftsaufzeichnung angehängt hat und dass die Aufzeichnung noch mit der geprüften Datei übereinstimmt. Das ist anders als eine Schätzung auf Basis von Pixeln. Es ist auch anders als gewöhnliches EXIF, das einfacher zu bearbeiten ist und oft weniger formell.
Deshalb kann ein Credential in einem redaktionellen, klassenraum-, Marktplatz- oder Moderationsworkflow nützlich sein. Es gibt Ihnen ein spezifisches Artefakt zur Prüfung, anstatt jeden zu bitten, einem visuellen Eindruck zu vertrauen.
Was ein gültiges Ergebnis nicht beweist.
Eine signierte Aufzeichnung ist keine vollständige Biografie des Bildes. Sie beschreibt die Behauptungen und Aktionen, die in diesem Manifest enthalten sind. Sie beweist nicht, dass es keine früheren Schritte außerhalb der Aufzeichnung gab, und sie sagt Ihnen nicht automatisch, ob jede Bearbeitung für Ihre Richtlinie, Klasse, Veröffentlichung oder Ihren Vertrag akzeptabel war.
Nutzen Sie das Ergebnis als Herkunftssignal, nicht als moralisches Urteil. Wenn das Credential sagt, dass ein Asset von einem Tool generiert oder bearbeitet wurde, können Sie das melden. Wenn es sagt, dass ein Verlag oder eine Anwendung eine Aufzeichnung signiert hat, können Sie das auch melden. Wenn der Kontext wichtig ist, fragen Sie nach der Quelldatei und dem Workflow dahinter.
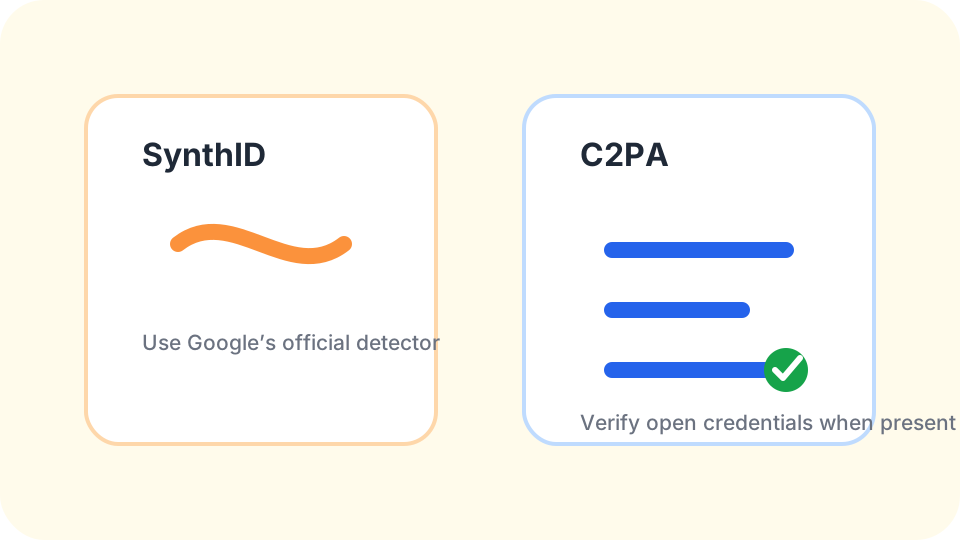
So verifizieren Sie C2PA-Signale hier.
Wählen Sie das Bild, warten Sie auf das Ergebnis und lesen Sie den Status sorgfältig. Der Checker öffnet das angehängte Manifest, prüft, ob seine Signatur und Datei-Bindungen noch übereinstimmen, und übersetzt die nützlichen Felder in einfaches Deutsch. Er kann zeigen, wer die Aufzeichnung signiert hat, welches Tool sie geschrieben hat, wann sie signiert wurde und welche Erstellungs- oder Bearbeitungsaktionen aufgezeichnet wurden. Ein gültiges Ergebnis bedeutet, dass diese grundlegenden Prüfungen für diese Kopie bestanden wurden; es beweist nicht unabhängig die reale Identität des Unterzeichners, es sei denn, eine vertrauenswürdige Unterzeichner-Übereinstimmung wird ebenfalls gemeldet.
Es lohnt sich oft, dies mit dem EXIF-Metadaten-Viewer zu kombinieren. Anmeldedaten und Metadaten beantworten unterschiedliche Fragen. Eine Datei kann ein signiertes Manifest und sehr wenig Kamerametadaten haben. Eine andere kann Softwarefelder, aber kein Credential haben. Für das größere Bild lesen Sie was in KI-Medien erkannt werden kann, bevor Sie eine öffentliche Behauptung aufstellen.
Warum Anmeldedaten verschwinden.
Content Credentials können verloren gehen, wenn eine Datei über einen Dienst kopiert wird, der Metadaten entfernt, in ein Format oder eine Einstellung exportiert wird, die das Manifest nicht bewahrt, als Screenshot aufgenommen, skaliert oder von Software bearbeitet wird, die die Aufzeichnung nicht beibehält. Nichts davon beweist böse Absicht. Es bedeutet nur, dass die Kopie vor Ihnen den Bon möglicherweise nicht mehr trägt.
Das ist die Hauptfalle bei jedem Content-Credentials-Checker: Menschen wollen, dass „nicht gefunden“ bedeutet „keine KI“. Es bedeutet es nicht. Es bedeutet, dass diese bestimmte Prüfung das signierte Herkunftssignal in dieser bestimmten Kopie nicht gefunden hat.
Wie sich das von der Wasserzeichenprüfung unterscheidet.
C2PA-ähnliche Anmeldedaten sind lesbare Aufzeichnungen. Wasserzeichen können sichtbar, versteckt, proprietär oder nur von dem Unternehmen lesbar sein, das sie erstellt hat. Google SynthID ist das Beispiel, bei dem wir am vorsichtigsten sind: Nur der offizielle Detektor von Google kann es lesen. Wenn Ihre Datei möglicherweise von einem Google-Produkt stammt, beginnen Sie mit dem offiziellen SynthID-Weg, anstatt diese Seite als Ersatz zu betrachten.
Der ehrliche Workflow ist einfach: Lesen Sie die Anmeldedaten, wenn sie vorhanden sind, inspizieren Sie Metadaten, falls nötig, und weigern Sie sich, Stillschweigen in Gewissheit zu verwandeln. Eine Herkunftsaufzeichnung ist wertvoll, weil sie spezifisch ist. Halten Sie auch Ihre Schlussfolgerung spezifisch.
Content-Credentials-Fragen
Kann ein Content Credential nach einer Bearbeitung noch gültig sein?
Es kann, je nachdem, wie die Bearbeitung durchgeführt wurde und ob das spätere Tool die signierte Aufzeichnung bewahrt und aktualisiert hat.
Wer entscheidet, was das Manifest sagt?
Das Tool oder die Organisation, die das Credential erstellt, zeichnet die Behauptungen auf, die es enthält, also sollte das Manifest als signierte Herkunftsaussage gelesen werden.
Warum hätte ein KI-Bild kein Credential?
Der Generator hängt möglicherweise keines an, der Exporteur lässt es weg oder eine spätere Plattform entfernt die Aufzeichnung aus der weitergegebenen Kopie.
Ist das dasselbe wie die Prüfung von EXIF?
Nein. EXIF ist gewöhnliche Dateimetadaten, während Content Credentials signierte Herkunftsaufzeichnungen mit einem anderen Zweck sind.
Bedeutet kein C2PA-Signal, dass eine Datei zur Veröffentlichung freigegeben ist?
Nein. Es bedeutet nur, dass diese Prüfung dieses Credential-Signal nicht gefunden hat, also brauchen Veröffentlichungsentscheidungen weiterhin Quellkontext und Richtlinienurteil.
Ein Credential ist am stärksten, wenn es an die Originaldatei gebunden bleibt. Wenn Sie nur eine weitergeleitete oder komprimierte Kopie haben, bitten Sie um die Quelle, bevor Sie eine folgenschwere Entscheidung treffen.