Comprobador de credenciales de contenido C2PA
Comprueba si una imagen lleva un registro de procedencia firmado y lee el resultado sin convertirlo en más de lo que dice.
Imagina que una redacción recibe una imagen de un colaborador, o un diseñador envía un recurso terminado y dice que se exportó desde una herramienta de confianza. Un campo de metadatos normal puede ayudar, pero un registro de procedencia firmado es más sólido. Este comprobador c2pa busca credenciales de contenido adjuntas al archivo y muestra lo que se puede leer de la copia que seleccionaste.
La comprobación es local. Tu imagen se inspecciona en el navegador, no se sube para que nosotros la revisemos. Esto hace que la página sea útil para una revisión inicial, borradores sensibles y una simple clasificación antes de decidir si pides el archivo original al remitente.
Piensa en ello como un lector de procedencia, no como un detector de mentiras. Es especialmente útil cuando necesitas separar un archivo con un recibo adjunto de un archivo que simplemente parece sospechoso.
Check the file’s Content Credentials
We’ll read the attached record and run basic signature and integrity checks in this browser.
Choose the earliest, least-compressed copy you have.
Qué son las credenciales de contenido.
Las credenciales de contenido son un manifiesto firmado que puede viajar con un archivo multimedia. En términos sencillos, son un recibo. El recibo puede describir quién lo emitió, qué herramienta creó o editó el recurso y si el archivo sigue coincidiendo con el registro adjunto. La palabra importante es «puede», porque las credenciales son voluntarias y dependen de la herramienta, los ajustes de exportación y el manejo posterior.
Una credencial válida puede ser significativa. Puede mostrar que una herramienta participante adjuntó un registro de procedencia y que el registro sigue alineado con el archivo que se comprueba. Eso es distinto de adivinar a partir de los píxeles. También es distinto del EXIF ordinario, que es más fácil de editar y a menudo menos formal.
Por eso una credencial puede ser útil en un flujo de trabajo editorial, docente, de marketplace o de moderación. Te da un artefacto concreto que examinar en vez de pedir a todo el mundo que confíe en una impresión visual.
Qué no demuestra un resultado válido.
Un registro firmado no es una biografía completa de la imagen. Describe las afirmaciones y acciones incluidas en ese manifiesto. No demuestra que no hubo pasos anteriores fuera del registro, ni indica automáticamente si cada edición fue aceptable para tu política, clase, publicación o contrato.
Usa el resultado como señal de procedencia, no como veredicto moral. Si la credencial dice que un recurso fue generado o editado por una herramienta, puedes informar de ello. Si dice que un editor o aplicación firmó un registro, puedes informar de eso también. Si el contexto importa, pide el archivo fuente y el flujo de trabajo detrás de él.
Cómo verificar las señales C2PA aquí.
Elige la imagen, espera el resultado y lee el estado con cuidado. El comprobador abre el manifiesto adjunto, comprueba si su firma y las vinculaciones con el archivo siguen alineadas y traduce los campos útiles a lenguaje sencillo. Puede mostrar quién firmó el registro, qué herramienta lo escribió, cuándo se firmó y qué acciones de creación o edición se registraron. Un resultado válido significa que esas comprobaciones básicas pasaron para esta copia; no demuestra de forma independiente la identidad del firmante en el mundo real a menos que también se informe de una coincidencia de firmante de confianza.
A menudo merece la pena combinar esto con el visor de metadatos EXIF. Las credenciales y los metadatos responden a preguntas distintas. Un archivo puede tener un manifiesto firmado y muy pocos metadatos de cámara. Otro puede tener campos de software pero no credenciales. Para el panorama más amplio, consulta qué se puede detectar en los medios de IA antes de hacer una afirmación pública.
Por qué desaparecen las credenciales.
Las credenciales de contenido pueden perderse cuando un archivo se copia a través de un servicio que elimina metadatos, se exporta a un formato o ajuste que no preserva el manifiesto, se captura en pantalla, se redimensiona o se edita con un software que no mantiene el registro adjunto. Nada de eso demuestra mala fe. Solo significa que la copia que tienes delante puede no llevar ya el recibo.
Esa es la trampa principal de cualquier comprobador de credenciales de contenido: la gente quiere que «no encontrado» signifique «no es IA». No significa eso. Significa que esta comprobación concreta no encontró la señal de procedencia firmada en esta copia concreta.
En qué se diferencia de la comprobación de marcas de agua.
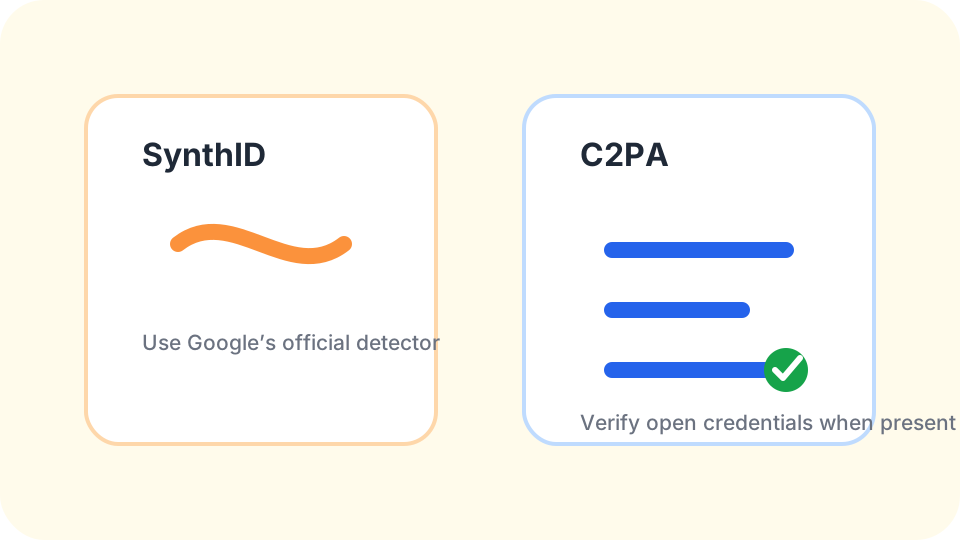
Las credenciales de contenido al estilo C2PA son registros legibles. Las marcas de agua pueden ser visibles, ocultas, propietarias o legibles solo por la empresa que las creó. El SynthID de Google es el ejemplo en el que somos más cuidadosos: solo el detector oficial de Google puede leerlo. Si tu archivo puede proceder de un producto de Google, empieza por la ruta oficial de SynthID en vez de tratar esta página como un sustituto.
El flujo de trabajo honesto es simple: lee las credenciales si existen, inspecciona los metadatos ordinarios si es necesario y niega la tentación de convertir el silencio en certeza. Un registro de procedencia es valioso porque es específico. Mantén tu conclusión igual de específica.
Preguntas sobre credenciales de contenido
¿Puede seguir siendo válida una credencial de contenido después de una edición?
Puede, dependiendo de cómo se realizó la edición y si la herramienta posterior preservó y actualizó el registro firmado.
¿Quién decide lo que dice el manifiesto?
La herramienta u organización que crea la credencial registra las afirmaciones que está diseñada para incluir, por lo que el manifiesto debe leerse como una declaración de procedencia firmada.
¿Por qué puede una imagen de IA no tener credencial?
El generador puede no adjuntarla, el exportador puede omitirla o una plataforma posterior puede eliminar el registro de la copia compartida.
¿Es lo mismo que comprobar EXIF?
No. El EXIF son metadatos ordinarios del archivo, mientras que las credenciales de contenido son registros de procedencia firmados con un propósito distinto.
¿La ausencia de señal C2PA limpia un archivo para su publicación?
No. Solo significa que esta comprobación no encontró esa señal de credencial, por lo que las decisiones de publicación siguen necesitando contexto de la fuente y juicio según la política.
Una credencial es más fuerte cuando permanece adjunta al archivo original. Si solo tienes una copia reenviada o comprimida, pide la fuente antes de tomar una decisión de alto riesgo.