AIGC vs C2PA vs SynthID: Drei Arten von KI-Labels
Sie werden diskutiert, als wären sie dasselbe. Sie werden von unterschiedlichen Systemen geschrieben, von unterschiedlichen Tools gelesen und beweisen unterschiedliche Dinge.
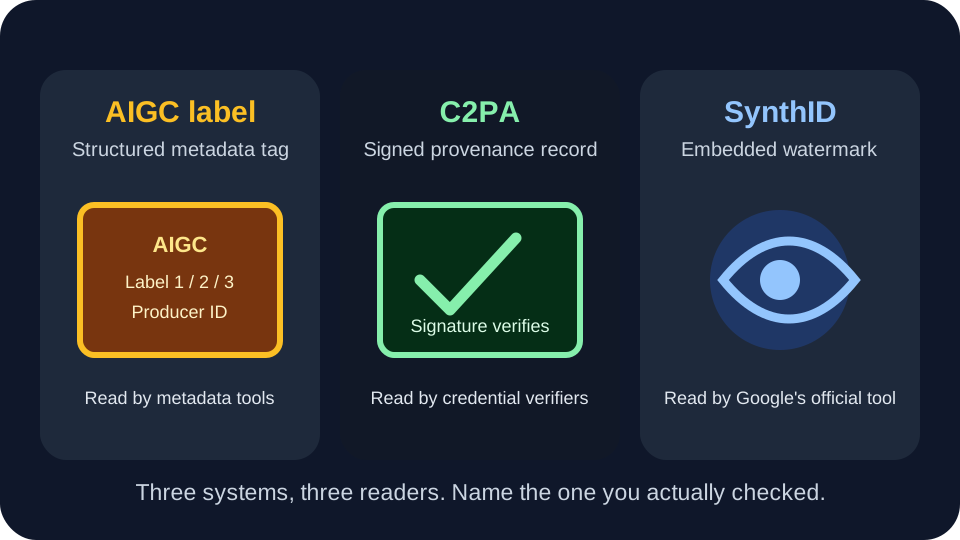
Stellen Sie sich das Meeting vor. Eine Person sagt, das Bild habe „das KI-Label“. Eine andere sagt, es habe ein Metadaten-Tool bestanden. Eine dritte besteht darauf, dass das wahre KI-Label das Wasserzeichen ist und nur ein spezieller Dienst es lesen kann. Sie alle sprechen von Labels, und sie alle sprechen von unterschiedlichen Systemen. So wird ein schwaches Ergebnis überzeichnet und ein starkes übersehen.
Drei Systeme fallen am häufigsten auf: AIGC-Metadatenlabels, C2PA Content Credentials und Googles SynthID. Keines von ihnen ist ein universeller KI-Detektor. Jedes ist eine spezifische Art von Markierung mit einem spezifischen Leser. Wenn Sie sie trennen, wird die Unterhaltung viel ehrlicher zu führen.
Der kurze Vergleich
| Frage | AIGC-Label | C2PA | SynthID |
|---|---|---|---|
| Was ist es? | Ein strukturiertes Metadatenlabel. | Eine signierte Herkunftsaufzeichnung. | Ein eingebettetes Wasserzeichen. |
| Wo lebt es? | In den Metadatenfeldern der Datei. | Als ein mit der Datei verbundenes Manifest. | Im Mediensignal selbst. |
| Wer kann es lesen? | Ein Metadaten- oder Label-Checker. | Ein kompatibler Credential-Prüfer. | Die offizielle Detektionsroute von Google. |
| Was zeigt eine gefundene Markierung? | Die Datei erklärt einen KI-bezogenen Status. | Eine signierte Aufzeichnung ist vorhanden und kann validiert werden. | Ein unterstütztes Google-Wasserzeichensignal wurde gefunden. |
| Was zeigt Fehlen? | Diese Kopie hat kein lesbares Label. | Diese Kopie hat keine verifizierbare Aufzeichnung. | Diese Prüfung hat kein lesbares Signal gefunden. |
AIGC-Label: Das in die Datei geschriebene Tag
Ein AIGC-Label ist eine strukturierte Notiz, die in den Metadaten einer Datei gespeichert ist. Das deutlichste öffentliche Beispiel ist das Kennzeichnungssystem Chinas, das am 1. September 2025 in Kraft trat und eine sichtbare Markierung mit einem eingebetteten Metadatensatz kombiniert. Dieser Datensatz kann angeben, ob der Inhalt KI-generiert, möglicherweise KI-generiert oder verdächtig KI-generiert ist, und er kann einen Dienstanbieter und Rückverfolgungs-IDs tragen.
Die Stärke eines AIGC-Labels ist, dass es strukturiert und spezifisch ist. Wenn es vorhanden ist, können Sie genaue Felder zitieren. Die Schwäche ist, dass es immer noch Metadaten sind. Es kann bearbeitet, kopiert oder durch einen Export, eine Messaging-App oder einen Screenshot entfernt werden. Nutzen Sie denChina-AIGC-Label-Detektor, um zu sehen, ob eine Datei es trägt, oder lesen Sie den einfachen Leitfaden zu AIGC-Labels für die Organisation des Feldes.
Das IPTC-Feld DigitalSourceType gehört in die gleiche Familie. Es stammt aus einem kontrollierten Vokabular statt einer einzelnen Verordnung, und ein Wert wie trainedAlgorithmicMedia bedeutet, dass die Datei erklärt, dass sie mit generativer KI erstellt wurde. DerDigital-Source-Type-Detektor liest es.
C2PA: Der signierte Kassenbon
C2PA Content Credentials sind kein einzelnes Label, sondern ein signiertes Manifest. Statt eines einzigen Statusworts kann der Datensatz Erstellungs- und Bearbeitungsaktionen beschreiben und eine Signatur tragen, die ein Prüfer prüfen kann. Diese Signatur ist der Punkt: Sie ermöglicht es einem kompatiblen Tool zu sagen, ob das Manifest noch vorhanden und gültig ist – nicht nur, ob irgendein Text vorhanden ist.
Das macht C2PA zum portabelsten der drei, solange es intakt ist. Jeder mit einem kompatiblen Prüfer kann es inspizieren – ein sehr anderes Versprechen als „vertrauen Sie der Antwort unserer Website“. Der Nachteil ist die Fragilität. Ein Zuschneiden, Export, Formatwechsel oder eine Plattformumschreibung kann das Manifest trennen oder ungültig machen. Ein fehlendes Credential bedeutet nicht, dass die Datei nie zertifiziert war; es bedeutet nur, dass diese Kopie keine verifizierbare Aufzeichnung mehr trägt. Der Content-Credentials-Checkerzeigt, was eine Datei aktuell trägt.
SynthID: Die Markierung, die nur Google lesen kann
SynthID ist die Wasserzeichenfamilie von Google. Sein Signal ist dafür ausgelegt, in den Medien selbst zu liegen statt in einem Metadatenfeld, weshalb Menschen es als eine andere Beweiskategorie behandeln. Es ist auch das einzige der drei, das diese Seite nicht lesen kann. Zum Zeitpunkt dieses Textes kommt eine genaue SynthID-Antwort von dem offiziellen Tool von Google, nicht von einer unabhängigen Website, die behauptet, die Markierung zu decodieren.
Diese Grenze ist keine Formalität. Wenn eine Seite sagt, sie „erkennt SynthID“, ohne eine offizielle Grundlage, können Sie kein echtes Ergebnis von einer Vermutung unterscheiden. Beginnen Sie mit demSynthID-Detektor-Leitfaden für das, was die offizielle Route abdeckt, und halten Sie jedes Ergebnis an die genaue getestete Datei gebunden.
Welches System beantwortet welche Frage
Wenn Ihre Frage ist „was erklärt diese Datei über sich selbst“, greifen Sie zu den Metadatenlabel-Prüfungen. Sie sind schnell, lokal und präzise zu den Feldern, die sie finden. Wenn Ihre Frage ist „gibt es eine signierte Aufzeichnung, die ich unabhängig verifizieren kann“, nutzen Sie C2PA. Wenn Ihre Frage spezifisch nach einem Google-Modell-Wasserzeichen ist, gehört diese Antwort zu Googles Tool und nirgendwo sonst.
In der Praxis verwenden Sie oft mehr als eines. Ein C2PA-Credential kann eine Frage klären, während ein Metadatenlabel Kontext hinzufügt und eine offizielle SynthID-Prüfung eine dritte beantworten kann. Gewöhnliche Felder wie Softwarenamen und Daten füllen den Hintergrund, weshalb der EXIF-Metadaten-Viewereinen Blick wert ist, bevor Sie etwas aufschreiben. Keine dieser Prüfungen ersetzt die andere, und keine verwandelt eine fehlende Markierung in ein Urteil.
Der Fehler, zu dem alle drei verleiten
Die gemeinsame Fehlfunktion ist, ein fehlendes Signal als negatives Ergebnis zu behandeln. Ein leeres Metadatenfeld, ein fehlendes Manifest oder eine leere Wasserzeichenprüfung sagen Ihnen jeweils über eine angewandte Methode auf einer Kopie Bescheid. Sie beweisen nicht, dass der Inhalt von einer Person erstellt wurde. Dateien verlieren ihre Markierungen aus gewöhnlichen Gründen: Jemand hat einen Screenshot gemacht, eine Plattform hat den Upload neu kodiert, ein Editor hat die Arbeit neu exportiert, ein Tool hat die Markierung nie geschrieben.
Also passen Sie jeden Satz an die Beweise an. „Die Metadaten erklären, dass dies KI-generiert wurde.“ „Das Manifest ist vorhanden und validiert.“ „Googles offizieller Check hat ein Signal gemeldet.“ „Kein lesbares Signal in dieser Kopie gefunden.“ Diese Aussagen sind nützlich, gerade weil sie eng sind. Für die vollständige Landschaft der Signale, bevor Sie entscheiden, was Sie vertrauen, beginnen Sie mitwas in KI-Medien erkannt werden kann.
AIGC, C2PA und SynthID-Fragen
Ist ein AIGC-Label dasselbe wie ein C2PA-Credential?
Nein. Ein AIGC-Label ist ein strukturiertes Metadatenfeld, während ein C2PA-Credential ein signiertes Manifest ist, das auf Integrität geprüft werden kann. Sie werden von unterschiedlichen Systemen geschrieben.
Kann eine Datei alle drei Signale tragen?
Prinzipiell kann eine Datei mehr als ein Herkunftssignal tragen, aber jedes braucht trotzdem das richtige Tool zum Lesen. Eines zu finden bedeutet nicht, dass die anderen vorhanden oder abwesend sind.
Welches der drei ist am schwersten zu entfernen?
Das ist keine saubere Rangliste. Eingebettete Wasserzeichen sind dafür ausgelegt, einige Bearbeitungen zu überstehen, während Metadaten und Manifeste durch Exporte, Screenshots oder Plattformverarbeitung entfernt werden können.
Kann ich SynthID mit einem Metadaten- oder C2PA-Tool prüfen?
Nein. Metadaten-Checker und Credential-Prüfer lesen unterschiedliche Teile einer Datei. SynthID sollte mit dem offiziellen Tool von Google geprüft werden, nicht aus einem anderen Signal abgeleitet werden.
Beweist ein fehlendes Signal, dass der Inhalt keine KI ist?
Nein. Jedes Fehlen ist eine Aussage über die Methode und die Kopie, die getestet wurde, keine Schlussfolgerung darüber, wie der Inhalt erstellt wurde.
Drei Systeme, drei Leser. Nennen Sie dasjenige, das Sie tatsächlich geprüft haben.