AIGC vs C2PA vs SynthID: tres tipos de etiqueta de IA
Se debate de ellas como si fueran lo mismo. Están escritas por sistemas diferentes, las leen herramientas diferentes y demuestran cosas distintas.
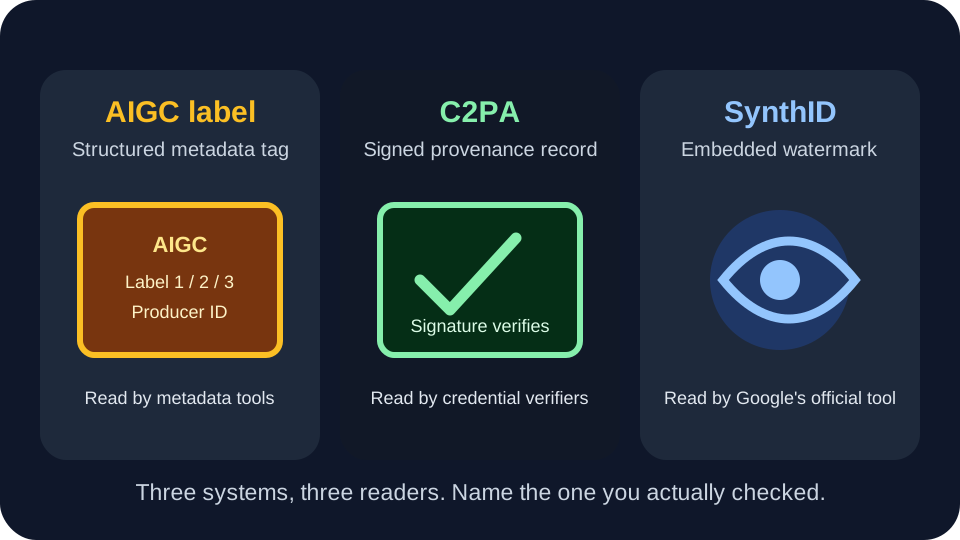
Imagina la reunión. Una persona dice que la imagen tiene «la etiqueta de IA». Otra dice que pasó por una herramienta de metadatos. Una tercera insiste en que la etiqueta de IA verdadera es la marca de agua y que solo un servicio especial puede leerla. Todas hablan de etiquetas, y todas hablan de sistemas distintos. Así es como un resultado débil se exagera y uno fuerte se ignora.
Tres sistemas salen a colación más a menudo: etiquetas de metadatos AIGC, credenciales de contenido C2PA y SynthID de Google. Ninguno es un detector universal de IA. Cada uno es un tipo de marca concreto con un lector concreto. Una vez que los separas, la conversación es mucho más fácil de mantener honesta.
La comparación breve
| Pregunta | Etiqueta AIGC | C2PA | SynthID |
|---|---|---|---|
| ¿Qué es? | Una etiqueta de metadatos estructurada. | Un registro de procedencia firmado. | Una marca de agua embebida. |
| ¿Dónde reside? | En los campos de metadatos del archivo. | Como manifiesto adjunto al archivo. | Dentro de la propia señal del medio. |
| ¿Quién puede leerla? | Un comprobador de metadatos o etiquetas. | Un verificador de credenciales compatible. | La ruta oficial de detección de Google. |
| ¿Qué muestra una marca encontrada? | Que el archivo declara un estado relacionado con IA. | Que hay un registro firmado presente y puede ser válido. | Que se encontró una señal de marca de agua de Google compatible. |
| ¿Qué demuestra la ausencia? | Esta copia no tiene una etiqueta legible. | Esta copia no tiene un registro verificable. | Esta comprobación no encontró una señal legible. |
Etiqueta AIGC: la etiqueta escrita en el archivo
Una etiqueta AIGC es una nota estructurada almacenada en los metadatos de un archivo. El ejemplo público más claro es el sistema de etiquetado de China, que entró en vigor el 1 de septiembre de 2025 y combina una marca visible con un registro de metadatos estructurado. Ese registro puede indicar si el contenido es generado por IA, puede serlo o se sospecha que lo es, y puede llevar el nombre del proveedor del servicio e IDs de trazabilidad. Puedes inspeccionarlo con el detector de etiquetas AIGC de China.
La fortaleza de una etiqueta AIGC es que es estructurada y específica. Cuando está presente, puedes citar los campos exactos. Su debilidad es que sigue siendo metadatos: puede editarse, copiarse o eliminarse con una exportación, una aplicación de mensajería o una captura de pantalla. Lee la guía en lenguaje llano de las etiquetas AIGC para ver cómo está organizado el campo.
El campo DigitalSourceType de la IPTC pertenece a la misma familia. Procede de un vocabulario controlado en vez de una regulación única, y un valor como trainedAlgorithmicMedia significa que el archivo declara que fue creado con IA generativa. El detector de tipo de fuente digital lo lee.
C2PA: el recibo firmado
Las credenciales de contenido C2PA no son una única etiqueta, sino un manifiesto firmado. En vez de una sola palabra de estado, el registro puede describir acciones de creación y edición y llevar una firma que un verificador puede comprobar. Esa firma es el punto: permite a una herramienta compatible indicar si el manifiesto sigue adjunto y sigue validándose, no solo si hay algún texto presente.
Esto hace de C2PA el más portable de los tres cuando está intacto. Cualquiera con un verificador compatible puede inspeccionarlo, lo que es una promesa muy distinta de «confía en la respuesta de nuestro sitio web». La compensación es la fragilidad. Un recorte, una exportación, una conversión de formato o una reescritura de plataforma pueden desadjuntar o invalidar el manifiesto. Una credencial ausente no significa que el archivo nunca la tuviera; significa que esta copia ya no lleva un registro verificable. El comprobador de credenciales de contenido muestra lo que un archivo lleva actualmente.
SynthID: la marca que solo Google puede leer
SynthID es la familia de marcado de agua de Google. Su señal está diseñada para residir en el medio en vez de en un campo de metadatos, y por eso la gente la trata como una categoría de evidencia distinta. También es el único de los tres que este sitio no puede leer. A fecha de hoy, una respuesta precisa sobre SynthID viene de la herramienta oficial de Google, no de un sitio web independiente que afirme decodificar la marca.
Ese límite no es una formalidad. Si un sitio dice que «detecta SynthID» sin una base oficial, no puedes distinguir un resultado real de una suposición. Empieza por la guía del SynthID Detector para ver qué cubre la ruta oficial, y mantén cualquier resultado vinculado al archivo exacto que comprobaste.
Qué sistema responde a qué pregunta
Si tu pregunta es «¿qué declara este archivo sobre sí mismo?», recurre a las comprobaciones de etiquetas de metadatos. Son rápidas, locales y precisas sobre los campos que encuentran. Si tu pregunta es «¿hay un registro firmado que puedo verificar de forma independiente?», usa C2PA. Si tu pregunta es específicamente sobre la marca de agua de un modelo de Google, esa respuesta pertenece a la herramienta de Google y a ningún otro sitio.
En el trabajo real sueles usar más de uno. Una credencial C2PA puede resolver una pregunta mientras una etiqueta de metadatos añade contexto, y una comprobación oficial de SynthID puede responder una tercera. Los campos ordinarios como nombres de software y fechas completan el panorama, por lo que el visor de metadatos EXIF merece la pena antes de anotar nada. Ninguna de estas comprobaciones sustituye a las otras, y ninguna convierte una marca ausente en un veredicto.
El error que los tres invitan a cometer
El fallo compartido es tratar una señal ausente como un resultado negativo. Un campo de metadatos en blanco, un manifiesto ausente o una comprobación de marca de agua vacía te hablan de un método aplicado a una copia. No establecen que el contenido lo hizo una persona. Los archivos pierden sus marcas por motivos ordinarios: alguien hace una captura de pantalla, una plataforma recodifica la subida, un editor vuelve a exportar el trabajo, una herramienta nunca escribió la marca en primer lugar.
Así que mantén cada frase vinculada a la evidencia. «Los metadatos declaran que esto fue generado por IA.» «El manifiesto está adjunto y se valida.» «La herramienta oficial de Google informó de una señal SynthID.» «No se encontró ninguna señal legible en esta copia.» Esas afirmaciones son útiles precisamente porque son estrechas. Para el panorama completo de señales antes de decidir en qué confiar, empieza por qué se puede detectar en los medios de IA.
Preguntas sobre AIGC, C2PA y SynthID
¿Es una etiqueta AIGC lo mismo que una credencial C2PA?
No. Una etiqueta AIGC es un campo de metadatos estructurado, mientras que una credencial C2PA es un manifiesto firmado que puede comprobarse para verificar su integridad. Están escritos por sistemas distintos.
¿Puede un mismo archivo llevar las tres señales?
En principio, un archivo puede llevar más de una señal de procedencia, pero cada una sigue necesitando la herramienta adecuada para ser leída. Encontrar una no significa que las demás estén o no presentes.
¿Cuál de los tres es más difícil de eliminar?
No hay una clasificación limpia. Las marcas de agua embebidas están diseñadas para sobrevivir a algunas ediciones, mientras que los metadatos y manifiestos pueden eliminarse con exportaciones, capturas de pantalla o procesamiento de plataforma.
¿Puedo comprobar SynthID con una herramienta de metadatos o C2PA?
No. Los comprobadores de metadatos y los verificadores de credenciales leen partes distintas del archivo. SynthID debe comprobarse con la herramienta oficial de Google, no inferirse a partir de otra señal.
¿La ausencia de una señal demuestra que el contenido no es IA?
No. Toda ausencia es una afirmación sobre el método y la copia que se probaron, no una conclusión sobre cómo se creó el contenido.
Tres sistemas, tres lectores. Di cuál comprobaste realmente.