SynthID vs credenciales de contenido C2PA
Una señal está oculta dentro del medio y se lee por la ruta de Google. La otra es un manifiesto de procedencia firmado que herramientas independientes pueden verificar.
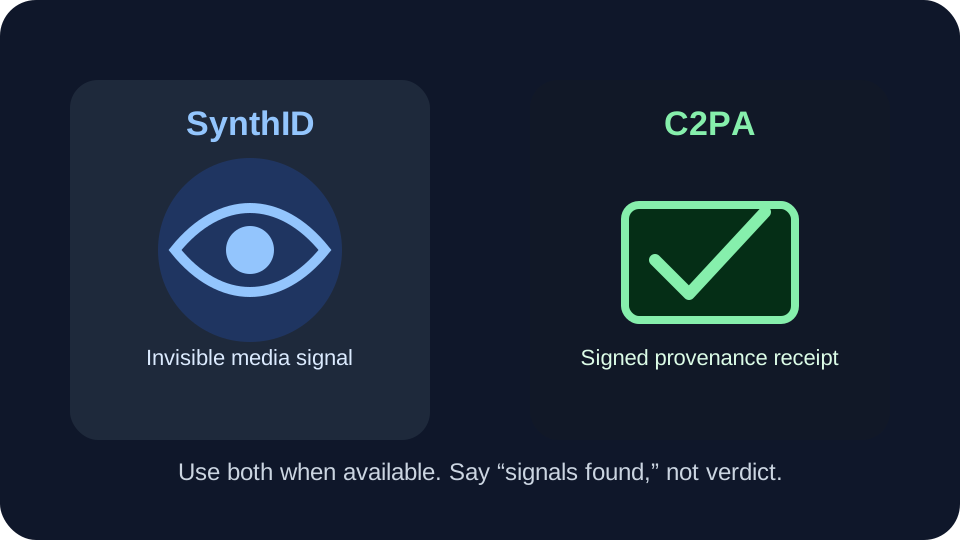
Alguien pregunta si un archivo tiene «la etiqueta de IA», y de repente dos sistemas muy distintos se tratan como intercambiables. SynthID y las credenciales de contenido C2PA pertenecen a las conversaciones sobre procedencia, pero no funcionan igual. Si los confundes, puedes exagerar un resultado débil o ignorar uno fuerte.
La versión sencilla es esta: SynthID es una marca de agua asociada a sistemas de Google, embebida en la señal del medio y leída por la ruta de detección oficial de Google. C2PA es un manifiesto de procedencia firmado adjunto a un archivo, diseñado para que herramientas independientes puedan verificar la credencial cuando sigue presente y es válida. Ambas pueden ayudar. Ninguna demuestra que un archivo no es IA cuando no aparece ninguna señal.
La comparación más sencilla
Piensa en SynthID como una marca oculta y en C2PA como un recibo a prueba de manipulaciones. Una marca oculta puede sobrevivir a algunos cambios ordinarios porque forma parte del propio medio. Un recibo puede llevar más contexto porque es datos estructurados: quién lo firmó, qué acciones se registraron y si la firma sigue siendo válida. La compensación es que un recibo puede eliminarse cuando los archivos se copian, exportan, capturan en pantalla o pasan por herramientas que no lo preservan.
| Pregunta | SynthID | C2PA |
|---|---|---|
| ¿Dónde está la señal? | Dentro de la señal del medio, como píxeles o audio. | En un manifiesto firmado asociado al archivo. |
| ¿Quién puede leerla? | La ruta de detección oficial de Google para contenido compatible. | Cualquier verificador compatible puede inspeccionarla y validarla. |
| ¿Qué puede mostrar? | Que se encontró una señal de marca de agua de Google compatible. | Que existen afirmaciones de procedencia firmadas y pueden ser válidas. |
| ¿Qué demuestra la ausencia? | Muy poco por sí sola. | Muy poco por sí sola. |
En qué destaca SynthID
SynthID es útil cuando el medio procede plausiblemente de un sistema de IA de Google y la pregunta es específicamente sobre la marca de agua de Google. Google ha descrito SynthID para imágenes, vídeo, audio y texto en distintos contextos de productos. Como la señal no es solo una etiqueta visible ni un campo de metadatos ordinario, está pensada para ser más difícil de detectar y eliminar que una etiqueta simple.
La limitación es el acceso. Un sitio web normal no puede afirmar honestamente que decodifica SynthID a menos que use un mecanismo oficial respaldado por Google. Por eso nuestra guía del SynthID Detector dirige a la gente a Google para la marca de agua propiamente dicha. Podemos ayudar con las señales abiertas alrededor del archivo, pero no pretendemos leer la salida del detector privado de Google.
En qué destaca C2PA
Las credenciales de contenido C2PA son más fuertes cuando necesitas una cadena de afirmaciones legible. Una credencial válida puede indicar que un firmante adjuntó información de procedencia y que el manifiesto sigue validándose. Según el archivo y el emisor, puede incluir acciones de creación o edición. Esto es útil para editores, herramientas y equipos que quieren que la procedencia sea inspeccionable en vez de oculta.
La legibilidad pública es la ventaja. Puedes probarlo con nuestro comprobador de credenciales de contenido C2PA y ver si un archivo lleva un manifiesto. La debilidad es la portabilidad. Si una plataforma elimina el manifiesto, una copia posterior puede no llevar la credencial aunque una versión anterior sí la tuviera. La ausencia no es prueba de autoría humana; puede solo significar que esta copia no lleva la credencial.
Dónde fallan ambos sistemas
Ambos sistemas pueden ser malinterpretados por quienes buscan un único veredicto final. Una señal encontrada significa algo concreto. Una señal ausente significa menos de lo que la gente espera. La recompresión, las capturas de pantalla, la conversión de formato, los flujos de copiar y pegar y el procesamiento de plataformas pueden cambiar lo que sigue siendo comprobable. El archivo original suele ser más valioso que una versión reenviada.
Hay otra diferencia que importa en las revisiones: la audiencia de la evidencia. Un resultado C2PA puede compartirse normalmente como informe de credenciales o repetirse con otro verificador compatible. Un resultado SynthID está ligado a la experiencia oficial de detección. Eso no lo hace más débil; lo hace menos portable. Si estás redactando una política, formando editores o diseñando un formulario de admisión, separa «comprobado internamente con una herramienta oficial» de «verificable de forma independiente por cualquier lector con el archivo». No son la misma promesa.
También hay un modo de fallo social. Si una organización escribe «no se detectó IA» cuando una herramienta solo no encontró una credencial legible, ha convertido un resultado reducido en una afirmación amplia. Esa redacción puede ser errónea incluso cuando la herramienta funcionó perfectamente. Un informe mejor indica qué sistema se comprobó y qué pasó: «No se encontró manifiesto C2PA en esta copia», o «la comprobación oficial de SynthID no devolvió una señal legible».
Cómo elegir la comprobación adecuada
Si necesitas una respuesta oficial sobre el marcado de agua de Google, empieza por la vía de Google y lee nuestra advertencia sobre afirmaciones de comprobadores de terceros antes de confiar en un formulario de subida cualquiera. Si necesitas procedencia abierta y verificable de forma independiente, empieza por C2PA. Si estás construyendo software, la página de estado de la API del SynthID Detector explica por qué los desarrolladores deberían implementar comprobaciones C2PA y de metadatos en vez de inventar un endpoint de SynthID no oficial.
En las revisiones reales puedes usar ambos. Un resultado de marca de agua de Google puede responder una pregunta estrecha. Una credencial C2PA puede responder otra. Los metadatos pueden añadir contexto. El flujo de trabajo creíble no es «elegir el detector mágico». Es «recopilar las señales que son realmente legibles, nombrarlas correctamente y parar antes de convertir la evidencia ausente en una conclusión».
Preguntas de comparación que la gente hace de verdad
¿Puede C2PA verificar una marca de agua SynthID?
No. C2PA verifica manifiestos firmados. No decodifica la marca de agua SynthID de Google.
¿Puede un mismo archivo llevar ambos tipos de señal?
En principio, un archivo puede tener más de una señal de procedencia. Cada señal sigue necesitando el método adecuado para ser leída.
¿Cuál es mejor para evidencia pública?
C2PA es más fácil de mostrar públicamente porque herramientas compatibles pueden inspeccionar el manifiesto firmado. SynthID depende de la ruta oficial de detección de Google.
¿Por qué no fiarse solo de las marcas de agua?
Las marcas de agua pueden ser útiles, pero el acceso a la detección puede ser limitado y el resultado puede ser reducido. Las credenciales abiertas proporcionan un tipo de evidencia diferente.
La nota de procedencia más fuerte nombra la señal, nombra al verificador y se niega a convertir el silencio en certeza.